Test lỗi double tagging trên cisco switch
Bình thường khi mình chia các VLAN trên switch (ở đây là VLAN 400 và VLAN 100), về lý thuyết là nó không thể thông sang nhau trừ khi có router hoặc switch Layer3.
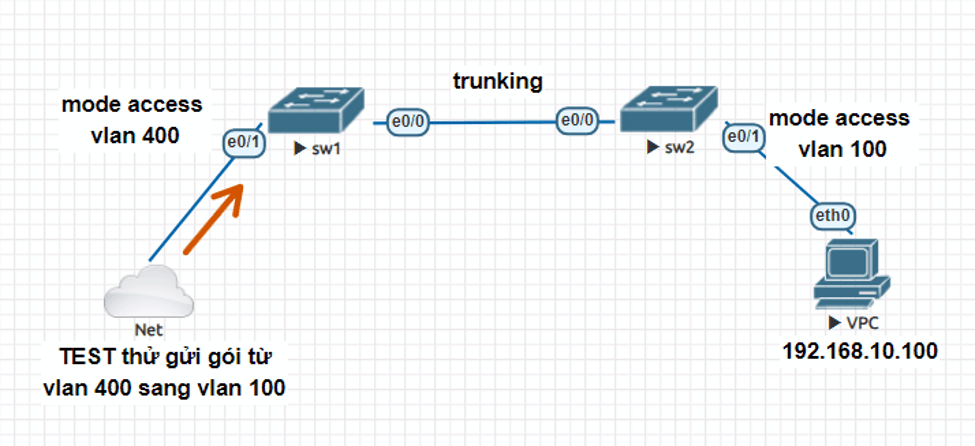
Trong bài này mình sẽ thử gửi gói có 2 tag (tức là 100 ở ngoài còn 400 ở trong), gửi vào cổng access của sw1, theo mô hình này trên EVE-NG.
1. Sơ đồ mạng
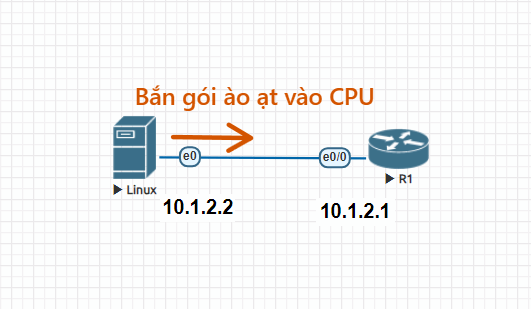
2. Công cụ tạo và bơm gói tin
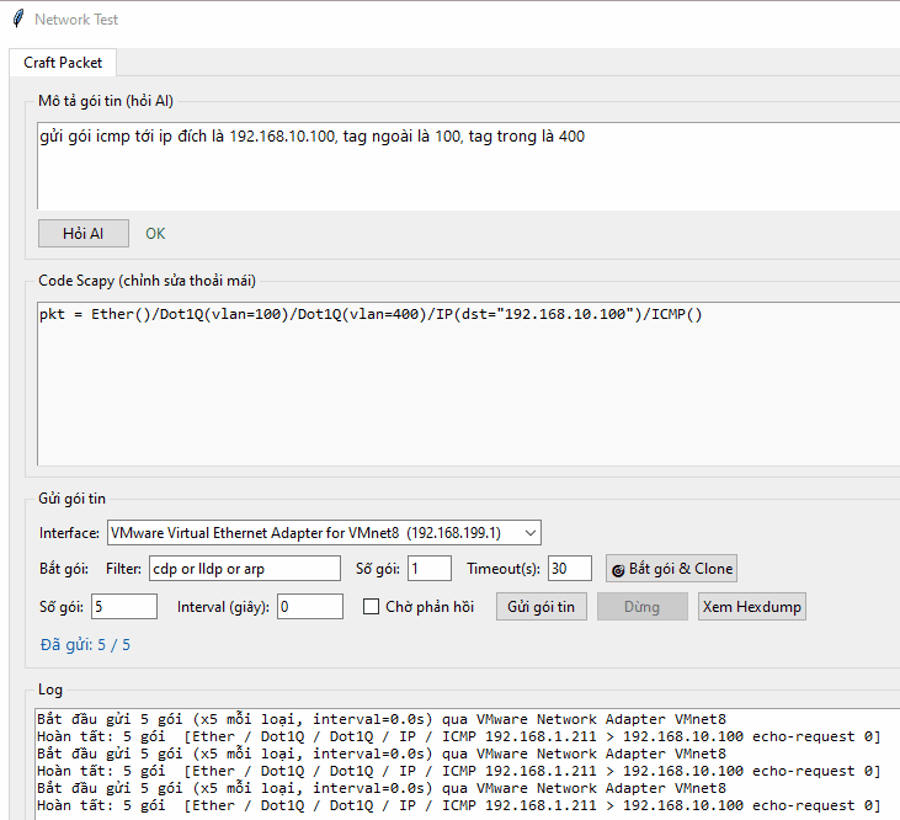
Để tạo được gói tin kẹp 2 lớp VLAN (Double Tagged), mình dùng tool Tkinter (hỏi AI cách tạo)
Gói tin được đóng 2 lớp thẻ Dot1Q liên tiếp: một tag 100 và một tag 400:
3. Kiểm tra và bắt gói thực tế
Bước 1: Bắt gói tại đầu vào SW1 (cổng e0/1)
Bật Wireshark trên đoạn nối vào cổng e0/1 của SW1. Kết quả bắt được gói tin ICMP mang đúng 2 lớp thẻ 802.1Q (ID: 100 và ID: 400):
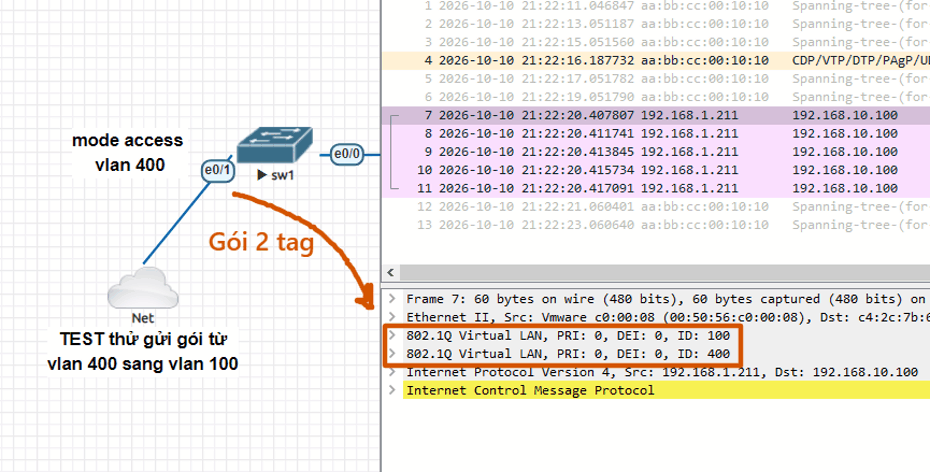
=> Tức là gói tin xuất phát đi từ VLAN 400 có đúng 2 lớp tag.
Bước 2: Bắt gói tại đầu nhận VPC (cổng access VLAN 100 trên SW2)
Kiểm tra Wireshark tại cổng e0/1 (mode access vlan 100) của sw2:
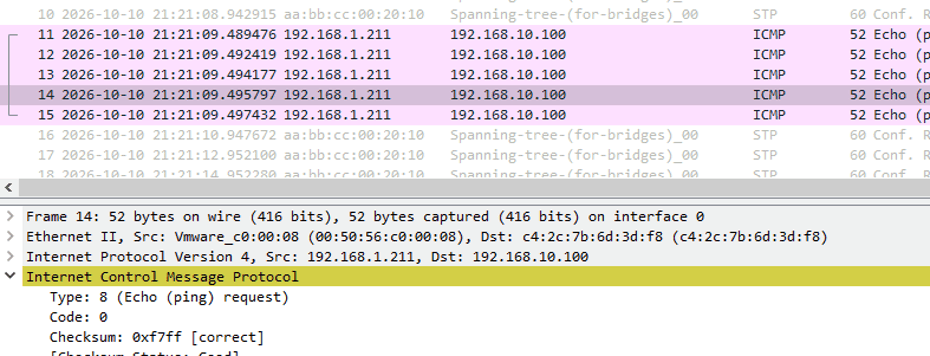
=> KẾT QUẢ THÀNH CÔNG: VPC nhận đủ 5 gói ping từ máy bắn gói bên vlan 400.
Ta thấy là khi đến VPC thì các gói đã hoàn toàn sạch tag , tức là dù 1 2 tag thì khi chui ra khỏi cổng access sẽ bị vứt hết nhãn vlan.
Lưu ý: đây là switch ảo EVE-NG; khả năng các switch thật, đời mới đã fix dc lỗi này; nghĩa là cổng access mà thấy gói có tag đi vào thì nó sẽ drop, anh em có thể thử ở công ty xem sao (chỉ test switch lẻ; không thử với switch đang chạy thật)
Bài viết cùng danh mục
.png)
Danh mục bài viết
- Juniper
- Tài Nguyên LAB
- Wireshark
- FeedBack
- Multicast lab
- Security Infa
- Checkpoint
- Lab OSPF
- Router Logging
- LAB CCNA CCNP CÓ GIẢI
- DMVPN
- Mikrotik
- MPLS
- PFSENSE
- DUMP CCNA
- Điều khoản
- F5 LTM
- MONITOR NETWORK
- TOOL HỌC CCNA
- TƯ VẤN KHÓA HỌC
- PYTHON SCRIPT HỮU ÍCH
- IPv6
- Quality of Service
- QoS
- VXLAN
- SDWAN
- ISE
- Fortigate
- BGP
- MINH HỌA KHÁI NIỆM TRONG CCNA
- Bài tập CCNA CCNP (support Học viên)
- Phỏng vấn IT chứng khoán
- Layer2 CCNA
- Bài tập thiết kế mạng CCNA
- Linux
- EEM SCRIPT
- ASA LAB
- DHCP
- NEXUS
- Giao thức IS IS
- ANSIBLE
- PALO ALTO
- ARUBA SWITCH
- CÂU HỎI TỪ ĐỀ THI THẬT
- Firepower Cisco
- MERAKI CONFIG
- VRF
- AWS SIMULATOR CHO NETWORK ADMIN
- ĐỊNH HƯỚNG NGHỀ NGHIỆP
- Troubleshoot lỗi mạng
- TRẮC NGHIỆM THỰC TẾ
- TÀI NGUYÊN LÀM LAB
- Giải thích lí thuyết dễ hiểu
- TỔNG ĐÀI
- WIFI
- CEH cho network admin
- CCNA HIỆU ỨNG ĐỘNG

.png)