BGP tính năng ORF ít người biết , giảm tải CPU router
BGP ORF — Báo cho neighbor "đừng gửi route này cho tôi"
Bình thường anh em mình cấu hình BGP quảng bá route. Nếu suôn sẻ thì bên quảng bá (R2) gửi đi bao nhiêu route, bên nhận (R1) sẽ nhận bấy nhiêu.
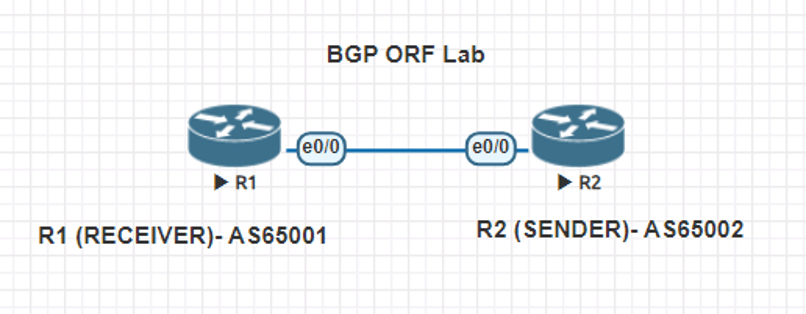
Nhưng nếu R2 gửi đi quá nhiều route mà R1 chỉ muốn nhận một số lượng nhỏ thôi, thì R1 phải tạo filter để lọc bớt. Cách truyền thống là đặt prefix-list inbound trên R1:
ip prefix-list FILTER seq 10 permit 172.16.1.0/24
ip prefix-list FILTER seq 100 deny 0.0.0.0/0 le 32
!
router bgp 65001
neighbor 10.0.12.2 prefix-list FILTER in ##Chỉ nhận 172.16.1.0/24 thôi
Cách này hoạt động tốt ở quy mô nhỏ. Nhưng trong môi trường lớn, bảng BGP có thể lên hàng trăm nghìn prefix. Nếu bên nhận chỉ cần vài nghìn route mà bên gửi vẫn đẩy hết sang, bên nhận nhận xong rồi mới lọc bỏ thì rất lãng phí bandwidth và CPU cho cả 2 phía.
Giải pháp: BGP ORF (Outbound Route Filtering)
ORF cho phép R1 gửi cái prefix-list của mình sang cho R2
R2 nhận được và tự biết: "Thằng R1 chỉ muốn route này thôi, còn lại khỏi gửi". Route bị cắt ngay từ người gửi, tiết kiệm tài nguyên cả 2 phía.
Lưu ý: Tính năng này yêu cầu cả 2 bên cùng cấu hình hỗ trợ nhau, nên từ nếu khách hàng nối sang ISP thì đa số ISP họ sẽ không cấu hình theo yêu cầu đặc biệt của khách hàng nhỏ. Đa số là khách hàng chỉ nhận default route BGP từ nhà mạng. Mình học tính năng này để biết là chính.
Cấu hình
Trên R1 (bên nhận, muốn filter): thêm capability orf prefix-list send
ip prefix-list FILTER_FROM_R2 seq 10 permit 172.16.1.0/24
ip prefix-list FILTER_FROM_R2 seq 100 deny 0.0.0.0/0 le 32
!
router bgp 65001
neighbor 10.0.12.2 remote-as 65002
address-family ipv4 unicast
neighbor 10.0.12.2 prefix-list FILTER_FROM_R2 in
neighbor 10.0.12.2 capability orf prefix-list send
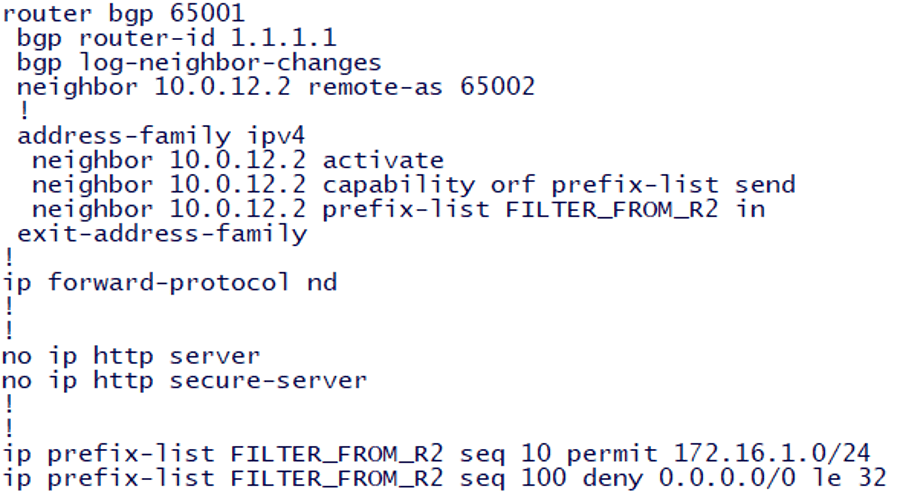
Trên R2 (bên gửi): thêm capability orf prefix-list receive, nghĩa là tôi có thể tiếp nhận danh sách cần gửi từ R1
router bgp 65002
neighbor 10.0.12.1 remote-as 65001
address-family ipv4 unicast
neighbor 10.0.12.1 capability orf prefix-list receive
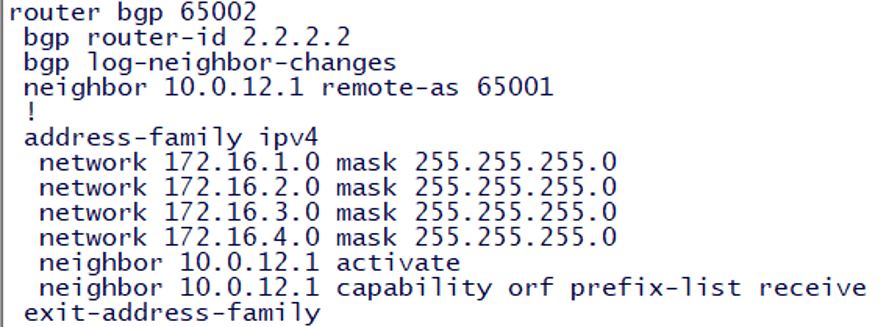
Sau khi cấu hình xong, gõ clear ip bgp
Kiểm tra kết quả
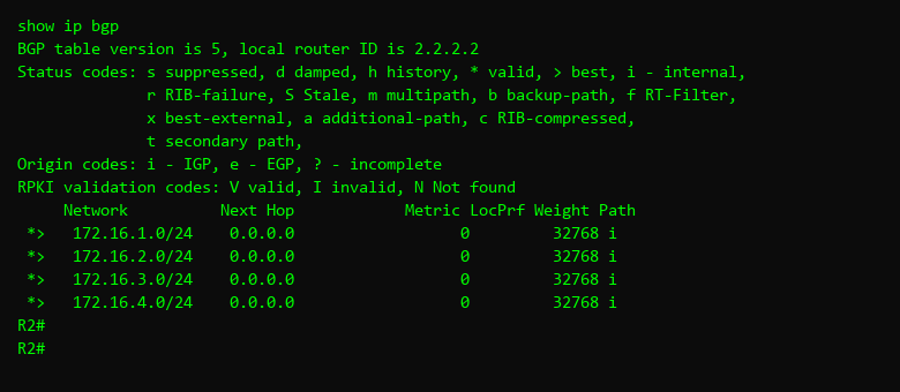
Trên R2, show ip bgp cho thấy R2 có 4 route trong bảng BGP:
Nhưng trên R1, show ip bgp chỉ nhận đúng 1 route (172.16.1.0/24) theo prefix list:
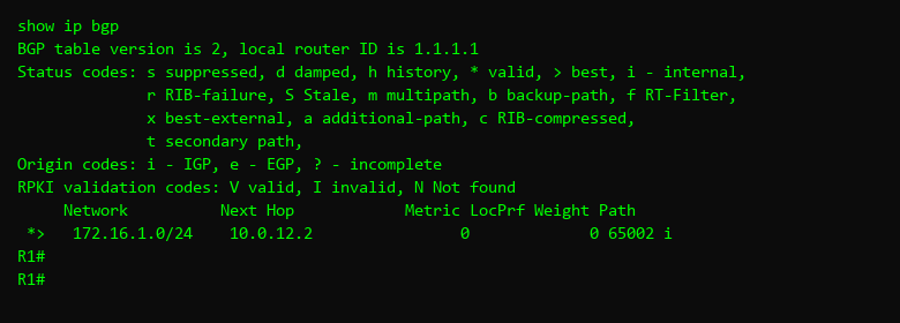
R2 có 4 route nhưng chỉ gửi 1 route sang R1. 3 route còn lại không được gửi đi ngay từ đầu, chứ không phải gửi rồi bị lọc bỏ.
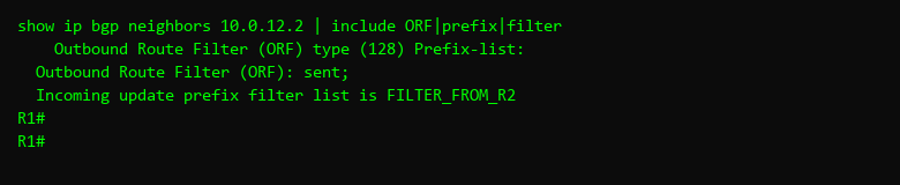
Trạng thái ORF trên R1 (đã gửi prefix-list sang R2):
Trạng thái ORF trên R2 (đã nhận prefix-list từ R1):
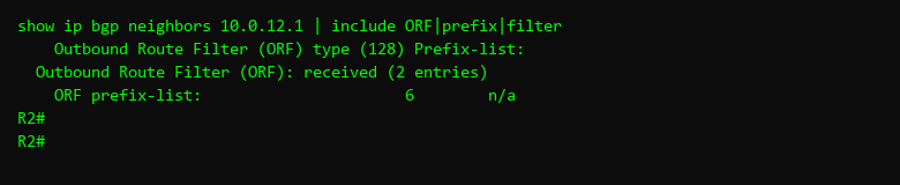
R1 hiển thị "ORF: sent" — đã gửi prefix-list sang R2. R2 hiển thị "ORF: received (2 entries)" — đã nhận 2 entry (1 permit + 1 deny) và tự động áp dụng làm outbound filter. Route bị cắt ngay tại nguồn, không tốn bandwidth truyền đi.
Bài viết cùng danh mục
Danh mục bài viết
- Juniper
- Tài Nguyên LAB
- Wireshark
- FeedBack
- Multicast lab
- Security Infa
- Checkpoint
- Lab OSPF
- Router Logging
- LAB CCNA CCNP CÓ GIẢI
- DMVPN
- Mikrotik
- MPLS
- PFSENSE
- DUMP CCNA
- Điều khoản
- F5 LTM
- MONITOR NETWORK
- TOOL HỌC CCNA
- TƯ VẤN KHÓA HỌC
- PYTHON SCRIPT HỮU ÍCH
- IPv6
- Quality of Service
- QoS
- VXLAN
- SDWAN
- ISE
- Fortigate
- BGP
- MINH HỌA KHÁI NIỆM TRONG CCNA
- Bài tập CCNA CCNP (support Học viên)
- Phỏng vấn IT chứng khoán
- Layer2 CCNA
- Bài tập thiết kế mạng CCNA
- Linux
- EEM SCRIPT
- ASA LAB
- DHCP
- NEXUS
- Giao thức IS IS
- ANSIBLE
- PALO ALTO
- ARUBA SWITCH
- CÂU HỎI TỪ ĐỀ THI THẬT
- Firepower Cisco
- MERAKI CONFIG
- VRF
- AWS SIMULATOR CHO NETWORK ADMIN
- ĐỊNH HƯỚNG NGHỀ NGHIỆP
- Troubleshoot lỗi mạng
- TRẮC NGHIỆM THỰC TẾ
- TÀI NGUYÊN LÀM LAB
- Giải thích lí thuyết dễ hiểu
- TỔNG ĐÀI
- WIFI
- CEH cho network admin
- CCNA HIỆU ỨNG ĐỘNG

.png)