Từ khoá log trong ACL để làm gì
Hồi mới học mạng, cứ tưởng phải thêm từ khoá log vào cuối câu lệnh ACL thì gõ show ip access-list nó mới đếm số lượng packet bị match, kiểu như dưới
access-list 100 permit icmp host 10.1.1.1 host 10.1.2.3 log
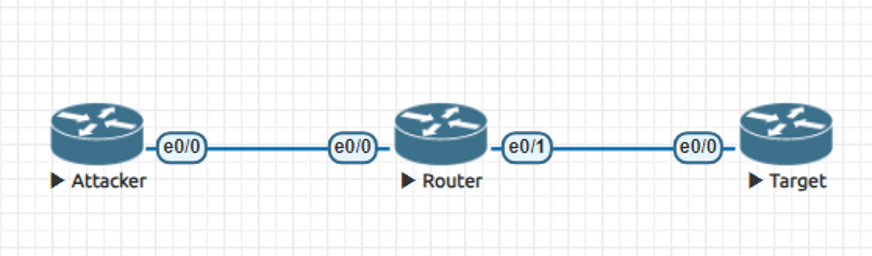
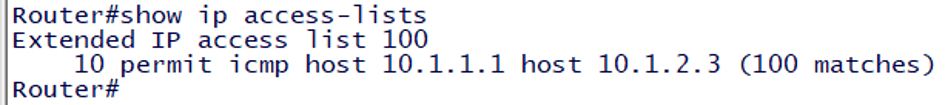
Nhưng thực ra không phải, Lệnh show ip access-list luôn tự động đếm (hit count) mà không cần chữ log. Vậy nếu thêm log vào sẽ khác gì so với không thêm?
- Khi không có chữ “log”: Gói tin đi qua Router Cisco được đếm/chặn/mở hoàn toàn bằng phần cứng. CPU chính không phải đếm gì cả
- Khi có chữ “log”: Router có thêm nhiệm vụ phải sinh ra một dòng text Syslog bắn ra màn hình, gói tin buộc bị đẩy ngược lên CPU (Control Plane) để xử lý. Hành động này gọi là Process-Switching. Nếu lượng gói tin đẩy lên quá lớn, Router sẽ quá tải CPU.
- show log thấy kiểu như này:

Nghĩa là mình có chữ log hay không; thì vẫn hiện số gói match ở show ip access-list
Còn khi có chữ log thì mới có trong show logging.
Lưu ý: Khi có chữ log mà mình ping thử 100 gói; thì ban đầu show log ra nó cũng chỉ báo là 1 packet
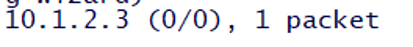
Tầm mấy phút sau, CPU mới nhả ra 1 dòng log thông báo số lượng packet đã đi qua. Ví dụ dưới là 109 gói
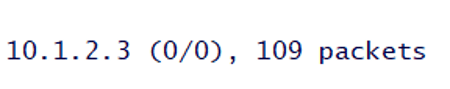
Tóm lại: Chỉ dùng từ khoá log khi thực sự cần debug trong thời gian ngắn, nhớ gỡ bỏ ngay sau đó.
Bài viết cùng danh mục


.png)

Danh mục bài viết
- Juniper
- Tài Nguyên LAB
- Wireshark
- FeedBack
- Multicast lab
- Security Infa
- Checkpoint
- Lab OSPF
- Router Logging
- LAB CCNA CCNP CÓ GIẢI
- DMVPN
- Mikrotik
- MPLS
- PFSENSE
- DUMP CCNA
- Điều khoản
- F5 LTM
- MONITOR NETWORK
- TOOL HỌC CCNA
- TƯ VẤN KHÓA HỌC
- PYTHON SCRIPT HỮU ÍCH
- IPv6
- Quality of Service
- QoS
- VXLAN
- SDWAN
- ISE
- Fortigate
- BGP
- MINH HỌA KHÁI NIỆM TRONG CCNA
- Bài tập CCNA CCNP (support Học viên)
- Phỏng vấn IT chứng khoán
- Layer2 CCNA
- Bài tập thiết kế mạng CCNA
- Linux
- EEM SCRIPT
- ASA LAB
- DHCP
- NEXUS
- Giao thức IS IS
- ANSIBLE
- PALO ALTO
- ARUBA SWITCH
- CÂU HỎI TỪ ĐỀ THI THẬT
- Firepower Cisco
- MERAKI CONFIG
- VRF
- AWS SIMULATOR CHO NETWORK ADMIN
- ĐỊNH HƯỚNG NGHỀ NGHIỆP
- Troubleshoot lỗi mạng
- TRẮC NGHIỆM THỰC TẾ
- TÀI NGUYÊN LÀM LAB
- Giải thích lí thuyết dễ hiểu
- TỔNG ĐÀI
- WIFI
- CEH cho network admin
- CCNA HIỆU ỨNG ĐỘNG

.png)